Microsoft Entra переходить на Passkeys: що зміниться для SMS-автентифікації у 2027 році
Ще кілька років тому SMS-код вважався цілком прийнятним другим фактором автентифікації. Пароль міг бути викрадений, але для входу зловмиснику додатково потрібно було отримати одноразовий код із телефона користувача.
Сьогодні цього вже недостатньо.
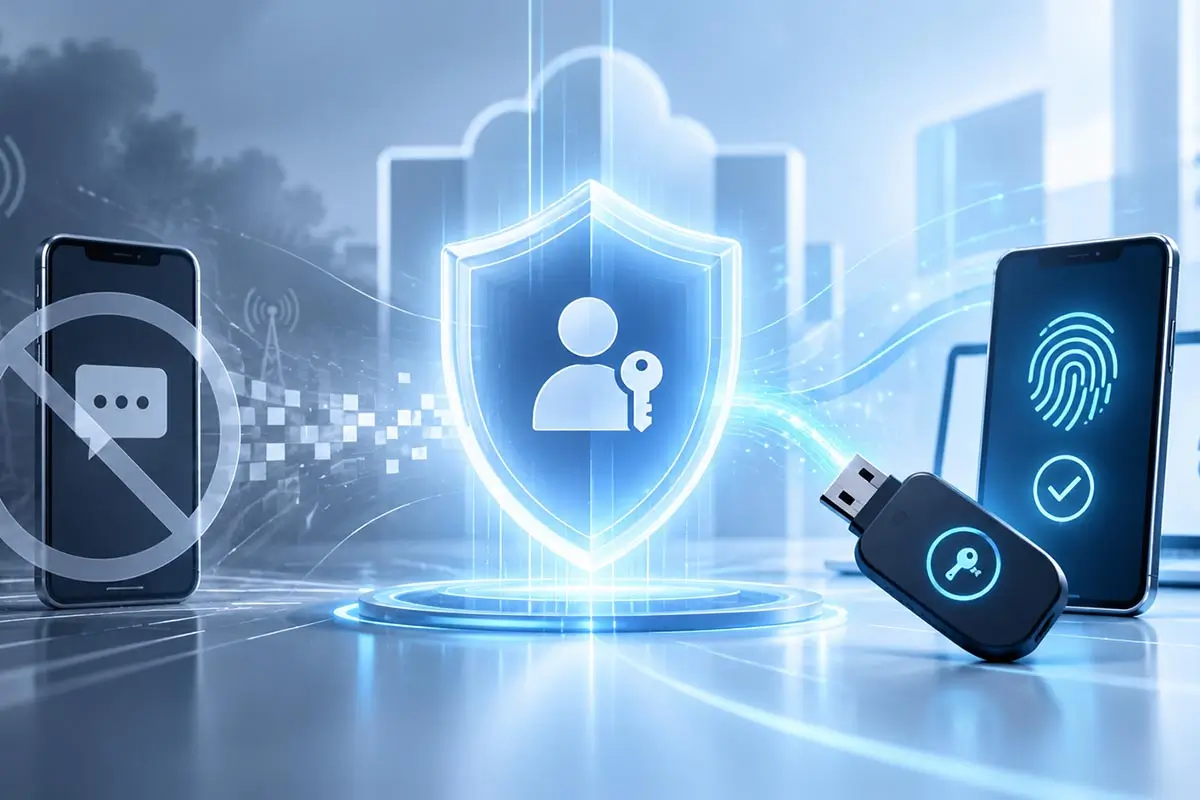
Microsoft оголосила про суттєву зміну політики автентифікації в Microsoft Entra ID. З 1 вересня 2026 року Passkeys стають стандартним напрямом автентифікації, а користувачі, для яких увімкнені SMS або голосові виклики, автоматично потрапляють у сценарій переходу на Passkeys.
Наступна дата ще важливіша: 1 лютого 2027 року Microsoft припинить власну доставку SMS і голосових викликів для автентифікації в Entra ID.
Passkeys за замовчуванням
Користувачі Entra ID, для яких увімкнені SMS або voice, автоматично включаються в сценарій переходу на Passkeys.
SMS змінює статус
Microsoft припиняє власну доставку SMS і голосових викликів як стандартного вбудованого методу Entra ID.
Фішингостійкий вхід
Основним напрямом стають Passkeys, Windows Hello та FIDO2 — методи, побудовані на криптографії, а не на передаванні одноразового секрету.
Це не просто зміна одного способу отримання одноразового коду на інший. Фактично один із найбільших світових постачальників корпоративної інфраструктури визнає: телефонні методи автентифікації вже не відповідають сучасному рівню загроз.
І пропонує замість них перейти до фішингостійкої автентифікації на основі Passkeys, Windows Hello та FIDO2.
Microsoft детально описала зміни, строки переходу та рекомендації для організацій у документації
Passkeys by default and retirement of Microsoft-provided SMS and voice authentication
.
Що саме Microsoft змінює
Перехід відбувається поступово.
Перший етап розпочався 1 вересня 2026 року.
Для користувачів Microsoft Entra ID, яким дозволена автентифікація через SMS або голосовий виклик, Passkeys автоматично додаються до дозволених методів. Microsoft також переводить Registration Campaign у керований нею режим, щоб під час MFA-входу користувачам пропонувалося зареєструвати Passkey.
Поки що таку пропозицію можна відкласти.
Але це лише перехідний період.
Другий етап настане 1 лютого 2027 року.
Після цієї дати Microsoft більше не надаватиме власний телекомунікаційний канал для SMS і voice authentication у Microsoft Entra ID.
Якщо SMS або голосовий виклик залишаться єдиним доступним MFA-методом користувача, а організація не налаштує стороннього телеком-провайдера, під час входу користувач отримає вже не рекомендацію, а обов’язкову пропозицію зареєструвати Passkey.
Пропустити її буде неможливо.
1 вересня 2026
Для користувачів, яким дозволені SMS або voice, Passkeys автоматично вмикаються в Authentication Methods Policy. Microsoft починає стимулювати їх реєстрацію під час MFA-входу.
18 вересня 2026
Microsoft планує опублікувати інформацію про сторонніх телекомунікаційних провайдерів у Microsoft Security Store для організацій, яким SMS або voice залишаються необхідними.
30 жовтня 2026
Організації зможуть вибирати та налаштовувати власного telecom provider через Microsoft Security Store.
1 лютого 2027
Microsoft-provided SMS і voice повністю припиняються в Entra ID. Для користувачів, які не перейшли на інший метод, реєстрація Passkey стане обов’язковою.
Чи означає це, що Microsoft повністю забороняє SMS
Ні. І тут важливо не спрощувати новину до заголовка «Microsoft скасовує SMS-коди».
Microsoft припиняє саме власну доставку SMS та голосових повідомлень як вбудовану можливість Entra ID.
Компанії, для яких SMS або voice authentication залишаються необхідними через регуляторні, технічні чи операційні причини, зможуть підключати телекомунікаційного постачальника через Microsoft Security Store.
Це вже буде окремий сервіс із відповідними витратами на телеком-послуги.
Microsoft при цьому рекомендує більшості організацій не будувати нову схему навколо SMS, а використовувати перехідний період для міграції на Passkeys та інші фішингостійкі методи.
Тобто SMS не зникає технічно.
Змінюється його статус: із нормального стандартного методу корпоративної MFA він поступово перетворюється на виняток для спеціальних сценаріїв.
“SMS and voice are among the most vulnerable authentication methods available today.”
— Microsoft,
FAQ for SMS and voice retirement
Чому SMS перестало влаштовувати Microsoft
Проблема SMS не в тому, що цей метод раптом став небезпечним у 2026 році.
Його слабкі сторони відомі давно.
- SIM-swapping;
- соціальна інженерія;
- перехоплення або перенаправлення повідомлень;
- компрометація мобільного пристрою;
- можливість ввести справжній OTP-код на підробленому сайті.
Останній сценарій особливо важливий.
Сучасні phishing proxy атаки можуть працювати в реальному часі:
Працівник вводить пароль. Потім отримує справжній одноразовий код. Вводить його у форму, яка візуально нічим не відрізняється від Microsoft 365 або іншого корпоративного сервісу.
Зловмисник одразу передає отримані дані справжній системі.
Другий фактор був присутній — але атака все одно спрацювала.
Саме про цю проблему ми детально писали у матеріалі
«Чому SMS-коди вже недостатні для захисту бізнесу»
. Рішення Microsoft фактично підтверджує той самий напрям уже на рівні великої корпоративної платформи.
Чим Passkey принципово відрізняється від SMS-коду
Різниця не в тому, що замість шести цифр користувач натискає кнопку або прикладає палець.
Змінюється сама модель автентифікації.
SMS OTP — це секрет, який користувач отримує і потім передає системі.
Passkey працює на основі асиметричної криптографії.
Під час створення облікових даних формується пара ключів:
- відкритий ключ отримує сервіс;
- приватний ключ залишається на пристрої або апаратному автентифікаторі користувача.
Під час входу приватний ключ не передається серверу. Він лише використовується локально для криптографічного підтвердження запиту.
Саме ця різниця робить FIDO2 і Passkeys стійкими до типових фішингових атак.
Підроблена сторінка не може попросити людину «ввести свій приватний ключ», так само як просить ввести пароль або шестизначний OTP-код.
Принцип роботи Passkeys, FIDO2 та безпарольної автентифікації ми детально розглянули у попередній статті
«Безпарольний вхід: чому бізнес поступово відмовляється від паролів»
.
Від «другого фактора» до фішингостійкої автентифікації
У цій зміні Microsoft є ще один цікавий момент.
Довгий час головним критерієм безпеки було саме число факторів.
Пароль — слабко.
Пароль + SMS — краще.
Пароль + TOTP — ще надійніше.
Але сучасні атаки показали, що сама наявність двох факторів не гарантує захисту.
Тому зараз акцент поступово зміщується з питання:
на значно важливіше:
«Чи можна ці фактори передати зловмиснику через фішинг?»
Passkeys та апаратні FIDO2-ключі створювалися саме з урахуванням цієї проблеми.
Microsoft називає Passkeys стандартними phishing-resistant credentials для Entra ID і рекомендує перейти на фішингостійкі методи до завершення підтримки Microsoft-managed SMS та voice.
Загальний принцип побудови кількох незалежних факторів захисту ми описували також у матеріалі про
багатофакторну автентифікацію MFA та 2FA для бізнесу
.
Що зміниться для компаній, які використовують Microsoft 365
Для звичайного працівника зміни можуть виглядати незначними.
Замість отримання SMS йому одного разу запропонують створити Passkey, а надалі підтверджувати вхід через пристрій, PIN, біометрію або апаратний ключ.
Для IT-відділу питання складніше.
Компанії варто перевірити:
- хто з користувачів досі використовує SMS або voice MFA;
- чи підтримують корпоративні пристрої Passkeys;
- які групи працівників потребують апаратних FIDO2-ключів;
- як буде організовано резервний доступ;
- що відбуватиметься при втраті або заміні пристрою;
- як проходитиме відновлення облікового запису;
- чи існують системи, для яких SMS необхідно залишити з операційних або регуляторних причин.
Microsoft окремо рекомендує спочатку виявити активних користувачів SMS та voice у tenant, а вже після цього планувати міграцію.
Особливу увагу варто приділити корпоративній пошті, оскільки саме email часто використовується для відновлення інших доступів та отримання критично важливої інформації. Про це докладніше — у статті
«MFA для електронної пошти: як захистити корпоративний email»
.
Чи обов’язково всім використовувати телефонний Passkey
Ні.
Термін Passkey не означає, що корпоративний ключ обов’язково повинен зберігатися у смартфоні.
Для персонального використання синхронізовані Passkeys справді зручні: облікові дані можуть бути доступні на кількох пристроях користувача.
Але в корпоративному середовищі часто важливішим стає інший принцип — контроль над самим автентифікатором.
У такому випадку Passkey або FIDO2 credential може зберігатися на апаратному security key чи смарт-картці.
Це дає організації можливість керувати життєвим циклом пристрою:
Для адміністраторів, DevOps, керівників та інших користувачів із підвищеними правами саме апаратний варіант часто є найбільш контрольованим.
Докладніше про такі пристрої та їх застосування для корпоративного доступу — у матеріалі
«Токени КЕП та FIDO2 для захисту бізнесу»
.
Що станеться 1 лютого 2027 року, якщо нічого не робити
Microsoft окремо уточнює, що користувачів не повинні просто масово заблокувати.
Якщо SMS або voice залишилися єдиним MFA-методом і стороннього телеком-провайдера не налаштовано, система під час входу вимагатиме зареєструвати Passkey.
До завершення реєстрації користувач не зможе продовжити роботу.
І на цьому етапі можливості відкласти перехід уже не буде.
Для невеликої компанії часу на підготовку достатньо.
Для великої організації з тисячами користувачів, legacy-системами, зовнішніми співробітниками та складними recovery-сценаріями підготовку краще не відкладати.
Це вже не експеримент із Passwordless
Ще донедавна Passwordless Authentication можна було сприймати як перспективну технологію, яку варто тестувати для окремих високоризикових акаунтів.
Рішення Microsoft змінює контекст.
Коли один із найбільших світових постачальників корпоративної ідентифікації перестає вважати SMS достатньо надійним стандартним методом і починає переводити користувачів на Passkeys за замовчуванням, це вже не лабораторний експеримент.
Це зміна базової моделі автентифікації.
Паролі та SMS не зникнуть одномоментно. Legacy-системи ще довго потребуватимуть перехідних рішень.
Але напрям уже добре видно:
Від пароля до Passwordless
Рішення Microsoft добре показує загальну еволюцію корпоративної автентифікації: кожний наступний етап зменшує залежність від секретів, які користувач може передати зловмиснику.
Пароль
Один спільний секрет.
Пароль + SMS
З’являється другий фактор.
MFA
Кілька способів підтвердження особи.
FIDO2
Фішингостійка криптографічна перевірка.
Passkey
Пароль перестає бути обов’язковим.
Passwordless
Цифрова ідентичність без традиційного пароля.
Що варто зробити бізнесу вже зараз
До 1 лютого 2027 року ще є час, тому немає потреби терміново вимикати всі наявні методи автентифікації.
Набагато правильніше використати цей період для контрольованої міграції.
Знайти користувачів SMS та voice
Перевірити Entra tenant і визначити, для кого телефонні методи залишаються єдиним або основним способом MFA.
Виділити критичні групи
Окремо розглянути адміністраторів, керівників, бухгалтерію, DevOps, віддалених працівників та користувачів із доступом до конфіденційних ресурсів.
Вибрати тип Passkey
Визначити, де достатньо Windows Hello, Microsoft Authenticator або синхронізованого Passkey, а де потрібен контрольований апаратний FIDO2-ключ.
Продумати відновлення доступу
Заздалегідь визначити процедури для втрати, заміни або блокування пристрою, щоб новий рівень безпеки не створив ризику втрати доступу до робочих систем.
Провести поступову міграцію
Спочатку перевірити новий сценарій на невеликій групі користувачів, а вже після цього масштабувати його на всю організацію.
Висновок
Рішення Microsoft відмовитися від власної SMS та voice authentication у Microsoft Entra ID — важливий сигнал для всього ринку корпоративної кібербезпеки.
SMS-код не перестане працювати як технологія 1 лютого 2027 року. Але він перестає бути методом, який Microsoft готова вважати нормальним стандартним шляхом для захисту корпоративного входу.
На його місце приходять методи, побудовані не навколо секрету, який користувач повинен отримати й передати системі, а навколо криптографічного підтвердження цифрової ідентичності.
І тому головне питання для бізнесу сьогодні вже звучить не так:
Набагато практичніше запитати:
«Які наші системи й користувачів варто переводити першими?»
Passkeys & FIDO2
Плануєте перехід від SMS до сучасної автентифікації?
Smart Lab допоможе оцінити поточну систему доступу, визначити критичні облікові записи та підібрати практичний сценарій переходу на Passkeys, FIDO2 і безпарольну автентифікацію.