Держспецзв’язку рекомендує FIDO2 і Passkeys: що це означає для MFA у бізнесі
Багатофакторна автентифікація давно перестала бути чимось незвичним. Для корпоративної пошти, хмарних сервісів, VPN, GitLab або адміністративних облікових записів вимога підтвердити вхід додатковим фактором сьогодні сприймається як нормальна практика.
Однак сама наявність другого фактора ще не означає, що обліковий запис добре захищений від сучасного фішингу. Саме на цьому робить акцент Державна служба спеціального зв’язку та захисту інформації України у рекомендаціях щодо захисту цифрової ідентичності.
Держспецзв’язку радить державним установам, бізнесу та користувачам переходити на стійку до фішингу багатофакторну автентифікацію. Серед рекомендованих технологій прямо згадуються FIDO2, WebAuthn, Passkeys, апаратні ключі безпеки та платформні засоби біометричної автентифікації.
Фішингостійка MFA
Важливо вже не тільки мати другий фактор, а й розуміти, чи може користувач передати його зловмиснику через підроблену сторінку.
FIDO2 і Passkeys
Криптографічні облікові дані прив’язуються до конкретного сервісу, тому фішинговий ресурс не отримує секрет, придатний для входу.
SMS — не кінцева точка
Держспецзв’язку рекомендує обмежувати SMS та voice OTP і переходити до TOTP, Passkeys або апаратних автентифікаторів.
рекомендації Держспецзв’язку оприлюднені на порталі Кабінету Міністрів України —
«Безпека цифрової ідентичності: Держспецзв’язку рекомендує перехід на стійку до фішингу багатофакторну автентифікацію»
.
Чому звичайної MFA вже може бути недостатньо
Класична схема двофакторної автентифікації добре знайома: користувач вводить пароль, отримує SMS або код у застосунку, підтверджує його і входить у систему. Порівняно з одним паролем це суттєво підвищує рівень захисту.
Якщо пароль потрапив до сторонньої людини через витік бази даних, malware або повторне використання одного й того самого пароля на кількох сервісах, другий фактор часто справді зупиняє атаку.
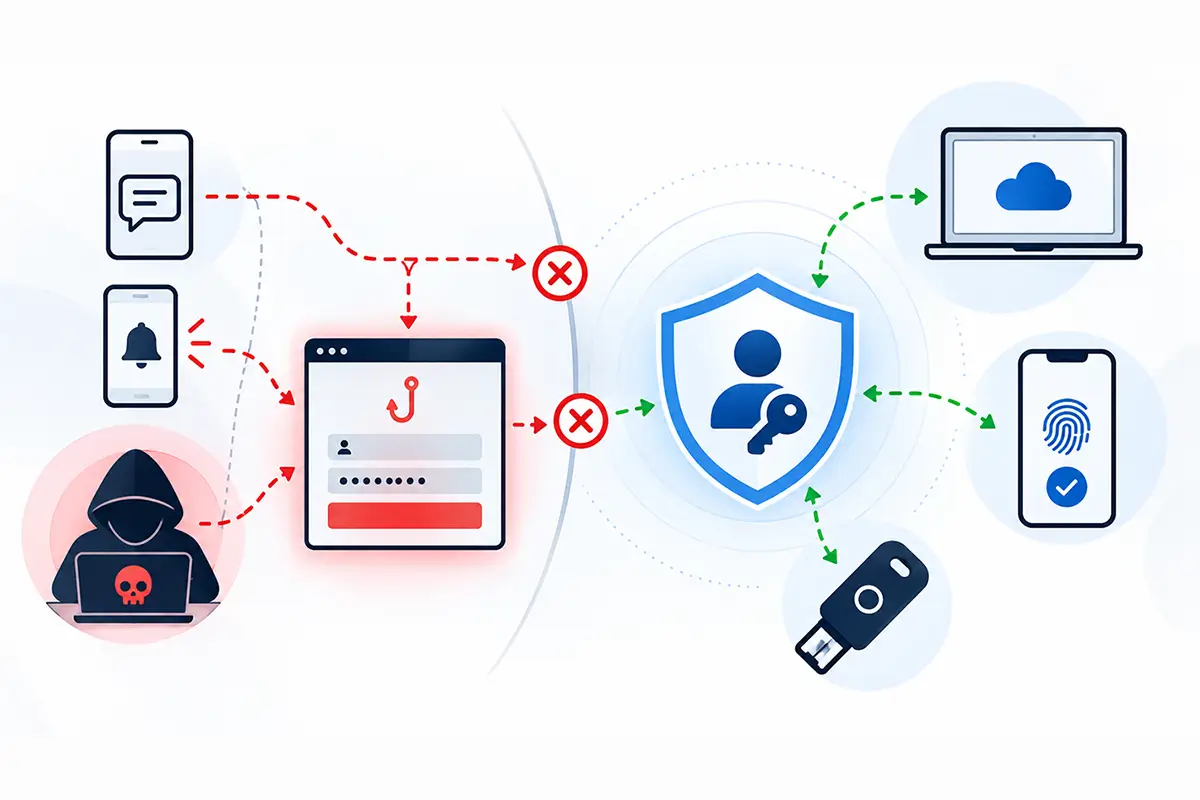
Проблема полягає в тому, що сучасний фішинг дедалі частіше працює не за схемою «викрасти пароль і використати його пізніше». Зловмисник може бути присутнім між користувачем і справжнім сервісом саме в момент автентифікації.
У так званих Adversary-in-the-Middle (AitM) атаках користувача спрямовують на дуже точну копію справжнього ресурсу. Людина вводить пароль і одноразовий код, після чого фішинговий проксі в реальному часі передає їх легітимному сервісу. Якщо автентифікація успішна, нападник може отримати сесійний токен і використати вже підтверджену сесію.
Докладніше принцип таких атак і способи їх блокування ми розглядали на сторінці
«Захист від фішингу для бізнесу»
.
Формально в цьому сценарії MFA спрацювала правильно: пароль був правильний, другий фактор теж був правильний. Але система не змогла визначити, що користувач взаємодіє не зі справжнім ресурсом, а з посередником.
Саме тому сьогодні дедалі важливішою стає не просто багатофакторність, а стійкість самого механізму автентифікації до фішингу.
SMS та SIM Swap
Номер телефону може бути скомпрометований через шахрайську заміну SIM-картки або інші атаки на канал мобільного зв’язку.
AitM
Фішинговий проксі може в реальному часі передати пароль і OTP справжньому сервісу та перехопити вже авторизовану сесію.
MFA Fatigue
Серія push-запитів змушує користувача врешті підтвердити чужу спробу входу автоматично або через втому.
Слабкий Recovery
Навіть сильний FIDO2 можна нівелювати, якщо службу підтримки легко переконати скинути фактор через слабку процедуру відновлення.
Чому SMS уже недостатньо для критичних облікових записів
SMS багато років залишалося одним із найпоширеніших способів двофакторної автентифікації. Причина зрозуміла: користувачеві не потрібно встановлювати окремий застосунок або купувати спеціальний пристрій, а отримати код можна практично на будь-який телефон.
Проте така простота має низку обмежень. Держспецзв’язку звертає увагу на можливість перехоплення SMS, шахрайську заміну SIM-картки — SIM Swap — а також на соціальну інженерію.
Для сучасного фішингу, втім, навіть необов’язково перехоплювати повідомлення. Якщо користувач отримав справжній OTP-код і сам ввів його на підробленому сайті, зловмисник може використати цей код негайно.
Саме тому SMS-код варто розглядати як значно кращий захист, ніж один пароль, але не як повноцінно фішингостійкий механізм.
Окремо слабкі сторони цього підходу ми розглядали у статті
«Чому SMS-коди вже недостатні для захисту бізнесу»
. Рекомендації Держспецзв’язку фактично підтверджують той самий напрям уже на рівні державних рекомендацій із кіберзахисту.
MFA Fatigue: коли користувача змушують підтвердити чужий вхід
Окремий ризик пов’язаний із push-автентифікацією.
Якщо зловмисник уже знає пароль, він може багато разів поспіль намагатися увійти в систему. На телефон працівника при цьому надходять повторні запити на підтвердження входу.
Перші кілька запитів користувач зазвичай відхиляє. Але якщо вони продовжуються десятки разів, людина може випадково або автоматично натиснути «Approve», вирішивши, що це збій застосунку або запит від якоїсь власної сесії.
Такий сценарій називають MFA Fatigue або Push Bombing, і Держспецзв’язку також відносить його до типових ризиків традиційної MFA.
Це добре показує загальну проблему: у багатьох схемах другим фактором усе ще залишається дія, яку користувача можна переконати виконати. Саме на використанні таких людських реакцій побудована значна частина
атак соціального інжинірингу
.
Чому FIDO2 працює за іншою логікою
FIDO2 відрізняється від паролів, SMS і одноразових кодів не просто способом підтвердження входу. Тут змінюється сама модель автентифікації.
Під час реєстрації FIDO2-автентифікатора створюється криптографічна пара ключів. Відкритий ключ передається сервісу, а приватний залишається на пристрої користувача — наприклад, у захищеному апаратному токені, смарт-картці або іншому автентифікаторі.
Коли користувач входить у систему, сервер надсилає криптографічний запит. Автентифікатор підтверджує його приватним ключем, але сам приватний ключ нікуди не передається.
Ще важливіше те, що FIDO2/WebAuthn прив’язує облікові дані до конкретного сервісу. Якщо користувач відкрив підроблений сайт, автентифікатор бачить, що домен не відповідає тому, для якого створювалися облікові дані.
Тому захист уже не залежить виключно від уважності людини. Користувачеві не потрібно помічати одну неправильну літеру в адресі сайту або здогадуватися, що сторінка входу є копією справжньої.
AitM-атака: звичайна MFA та FIDO2
Відмінність полягає не просто у другому факторі, а в тому, чи може фішинговий ресурс отримати дані, придатні для входу в справжню систему.
Пароль + OTP
Користувач бачить копію справжнього корпоративного сервісу.
Користувач сам вводить справжні дані на фішинговому ресурсі.
Проксі передає дані легітимному сервісу та може отримати session cookie.
FIDO2 / Passkey
Облікові дані криптографічно пов’язані з конкретним сервісом.
Автентифікатор лише підписує запит локально всередині пристрою.
Ключ, створений для справжнього сервісу, не використовується на іншому домені.
«Упровадити стійку до фішингу автентифікацію»
— рекомендація Держспецзв’язку щодо захисту критичних робочих та особистих облікових записів.
Джерело
Passkeys — це не новий формат пароля
Passkey іноді помилково сприймають як більш сучасний пароль. Насправді принцип зовсім інший.
Пароль — це секрет, який знає користувач і який у певній формі має перевірити сервер. Passkey — це криптографічні облікові дані, де приватний ключ залишається під контролем користувача або його пристрою.
Доступ до такого ключа локально може підтверджуватися PIN-кодом, відбитком пальця, Face ID, Windows Hello або іншим способом.
У результаті користувачеві просто немає чого «переписати» на фішинговий сайт. Не існує аналога шестизначного Passkey-коду, який можна отримати й передати зловмиснику.
Принципи FIDO2, WebAuthn та Passkeys ми детальніше пояснювали у статті
«Безпарольний вхід: чому бізнес поступово відмовляється від паролів»
.
Чому апаратні FIDO2-ключі особливо цікаві для бізнесу
Для приватного користувача синхронізований Passkey на смартфоні або комп’ютері часто є дуже зручним рішенням.
У корпоративному середовищі до зручності додається ще одна вимога — контроль.
Компанії важливо розуміти, де фізично знаходяться облікові дані, хто має доступ до автентифікатора, що станеться після звільнення працівника і як швидко можна відкликати доступ.
Саме тому в рекомендаціях Держспецзв’язку окремо згадуються апаратні ключі. Для адміністраторів, керівництва та критичних співробітників апаратний FIDO2-автентифікатор дає компанії більш передбачувану модель керування доступом.
Такий пристрій можна видати працівникові, зареєструвати у відповідних системах, використовувати протягом роботи, а після зміни повноважень відкликати або повернути.
У цьому випадку FIDO2-ключ стає не просто другим фактором, а частиною керованої корпоративної цифрової ідентичності. Докладніше про апаратну реалізацію такого підходу — у матеріалі
«Токени КЕП та FIDO2 для захисту бізнесу»
.
Перехід не обов’язково має відбутися одразу
У реальній корпоративній інфраструктурі майже завжди співіснують системи різного покоління.
Одна вже підтримує Passkeys, інша — WebAuthn, третя працює з TOTP, а четверта історично побудована навколо пароля й SMS. Тому повна відмова від старих методів за один день у більшості компаній просто нереалістична.
Практичніший підхід — поступово прибирати найслабші механізми.
Там, де FIDO2 або Passkeys уже підтримуються, можна переходити на них для критичних користувачів. Там, де це поки неможливо, має сенс принаймні відмовлятися від SMS на користь TOTP або більш захищених push-сценаріїв.
Тобто компанії не потрібно чекати моменту, коли вся її інфраструктура стане ідеально сумісною з Passwordless. Посилювати захист можна поступово.
«Microsoft Entra переходить на Passkeys: що зміниться для SMS-автентифікації у 2027 році»
.
Number Matching як проміжний крок
Якщо компанія використовує push-автентифікацію в мобільному застосунку, але поки не готова перейти на FIDO2, корисним проміжним механізмом може стати Number Matching.
У такому сценарії на екрані комп’ютера відображається число, яке користувач повинен ввести в мобільному Authenticator.
На перший погляд зміна невелика, але вона добре захищає від Push Bombing. Користувач уже не може машинально натиснути «Approve» на черговому запиті. Він має бачити реальний процес входу на іншому пристрої і підтвердити саме його.
Держспецзв’язку окремо рекомендує Number Matching як спосіб протидії MFA Fatigue.
Відновлення доступу може звести нанівець сильну MFA
Навіть дуже сильна автентифікація не дає великої користі, якщо слабкою залишається процедура відновлення доступу.
Можна видати працівникові апаратний FIDO2-ключ, вимкнути SMS і налаштувати Conditional Access, але якщо після втрати ключа службу підтримки легко переконати скинути MFA за телефонним дзвінком, рівень захисту різко падає.
Саме тому Держспецзв’язку окремо звертає увагу на процедури recovery. Відновлення акаунта не повинно базуватися лише на простих анкетних даних, секретних питаннях або іншій інформації, яку можна знайти чи виманити.
Для бізнесу це означає, що впровадження сильної MFA повинно включати не лише налаштування входу. Потрібно заздалегідь визначити, хто має право скинути фактор, як перевіряється особа працівника, що робити при втраті токена і яким чином реєструється новий автентифікатор.
Ці процедури значно менш помітні, ніж сучасний FIDO2-ключ, але саме вони часто визначають реальну безпеку всієї системи.
Контекст входу також має значення
Ще один напрям, який згадує Держспецзв’язку, — адаптивний умовний доступ.
Не кожен вхід має однаковий рівень ризику. Якщо працівник у звичний робочий час входить із корпоративного ноутбука та відомої мережі, це один сценарій. Якщо той самий акаунт о третій ночі намагається авторизуватися з нового пристрою в іншій країні, ризик уже зовсім інший.
Тому сучасна система доступу може враховувати не лише фактори автентифікації, а й геолокацію, стан пристрою, відповідність корпоративним політикам та нетипову поведінку.
Це поступово змінює сам принцип контролю доступу. Замість простого правила «користувач правильно ввів два фактори — дозволити» система оцінює, хто входить, з якого пристрою і за яких умов.
Такий підхід добре узгоджується з моделлю Zero Trust, де сам факт успішної автентифікації не означає автоматичної довіри до будь-якої наступної дії.
З чого бізнесу варто почати
Для більшості компаній немає необхідності одразу закуповувати апаратні ключі для всіх співробітників.
Раціональніше спочатку провести інвентаризацію способів доступу. Потрібно зрозуміти, де досі використовується лише пароль, де — пароль із SMS, де працює push без Number Matching, а які сервіси вже підтримують FIDO2 та Passkeys.
Наступний крок — виділити облікові записи, компрометація яких буде найдорожчою для бізнесу. Як правило, це адміністративні акаунти, корпоративна пошта, керівництво, бухгалтерія, DevOps, VPN, хмарна інфраструктура та системи з конфіденційними даними.
Саме для цих користувачів перехід на фішингостійку автентифікацію дає найбільший ефект на першому етапі.
Провести аудит автентифікації
З’ясувати, де використовується лише пароль, SMS, TOTP, push-підтвердження, FIDO2 або Passkeys.
Визначити критичні ролі
У першу чергу захистити адміністраторів, керівництво, фінансові служби, DevOps та користувачів із доступом до критичних даних.
Прибрати найслабші методи
Там, де можливо, відмовитися від SMS і voice OTP. Якщо FIDO2 поки недоступний, перейти хоча б на TOTP або Number Matching.
Захистити Recovery
Окремо визначити процедури втрати токена, заміни пристрою, скидання MFA та перевірки особи під час відновлення доступу.
Поступово перейти на FIDO2
Після тестування на критичних користувачах масштабувати фішингостійку автентифікацію на інші групи співробітників.
Загальний принцип побудови корпоративної MFA, вибір факторів та сценарії впровадження ми детальніше розглянули на сторінці
«Багатофакторна автентифікація (MFA) та 2FA для бізнесу»
.
Від «увімкнути MFA» до правильно побудованої автентифікації
Кілька років тому рекомендація «увімкніть двофакторну автентифікацію» вже сама по собі була хорошою порадою.
Сьогодні цього замало.
SMS усе ще значно краще, ніж один пароль. TOTP у багатьох сценаріях надійніше за SMS. Number Matching зменшує ризик Push Bombing. Але для критичних облікових записів, які потрібно захищати від сучасних фішингових атак, логічним наступним кроком стають FIDO2, WebAuthn, Passkeys та апаратні автентифікатори.
Саме таку еволюцію зараз фактично рекомендує і Держспецзв’язку: обмежувати слабкі телефонні методи, переходити до фішингостійкої MFA, окремо захищати recovery-процеси та враховувати контекст входу.
Це не означає, що SMS завтра перестане існувати або що кожна компанія повинна негайно перевести всю інфраструктуру на Passwordless. Значно важливіше інше: змінюється саме розуміння того, що сьогодні можна вважати сильною автентифікацією.
Важливо, щоб механізм був побудований так, аби користувач не міг передати придатні для входу дані зловмиснику навіть тоді, коли сам повірив фішинговій сторінці.
Саме в цьому полягає головна перевага FIDO2 та Passkeys: захист поступово переноситься з уважності людини на криптографію та правильно побудовану архітектуру доступу.
Phishing-resistant MFA
Потрібно оцінити стійкість корпоративної автентифікації?
Smart Lab допоможе визначити слабкі місця у поточній MFA, виділити критичні облікові записи та підібрати практичний сценарій переходу на FIDO2, Passkeys і апаратні автентифікатори.